PRODIST Content
Segregação de funções na gestão de chaves: o que é e por que é importante para a segurança?
A segregação de funções na gestão de chaves é um controle de segurança que distribui permissões e responsabilidades
A segregação de funções na gestão de chaves é um controle de segurança que distribui permissões e responsabilidades
O ciclo de vida de uma chave criptográfica compreende todas as etapas pelas quais uma chave passa, desde
O modelo de integração financeira deve ser escolhido conforme requisitos de latência, volume, disponibilidade, rastreabilidade, segurança e tratamento
Zero Trust no mercado financeiro é uma abordagem de segurança em que nenhum usuário, dispositivo, aplicação ou serviço
A Infraestrutura do Pix combina diferentes componentes tecnológicos para identificar o destinatário, validar a operação, proteger a comunicação
A alta disponibilidade em processos automatizados significa estruturar sistemas, infraestrutura e fluxos operacionais para que processos críticos continuem
HSM on-premises, HSM Cloud e KMS atendem a necessidades diferentes de proteção e gestão de chaves criptográficas. A
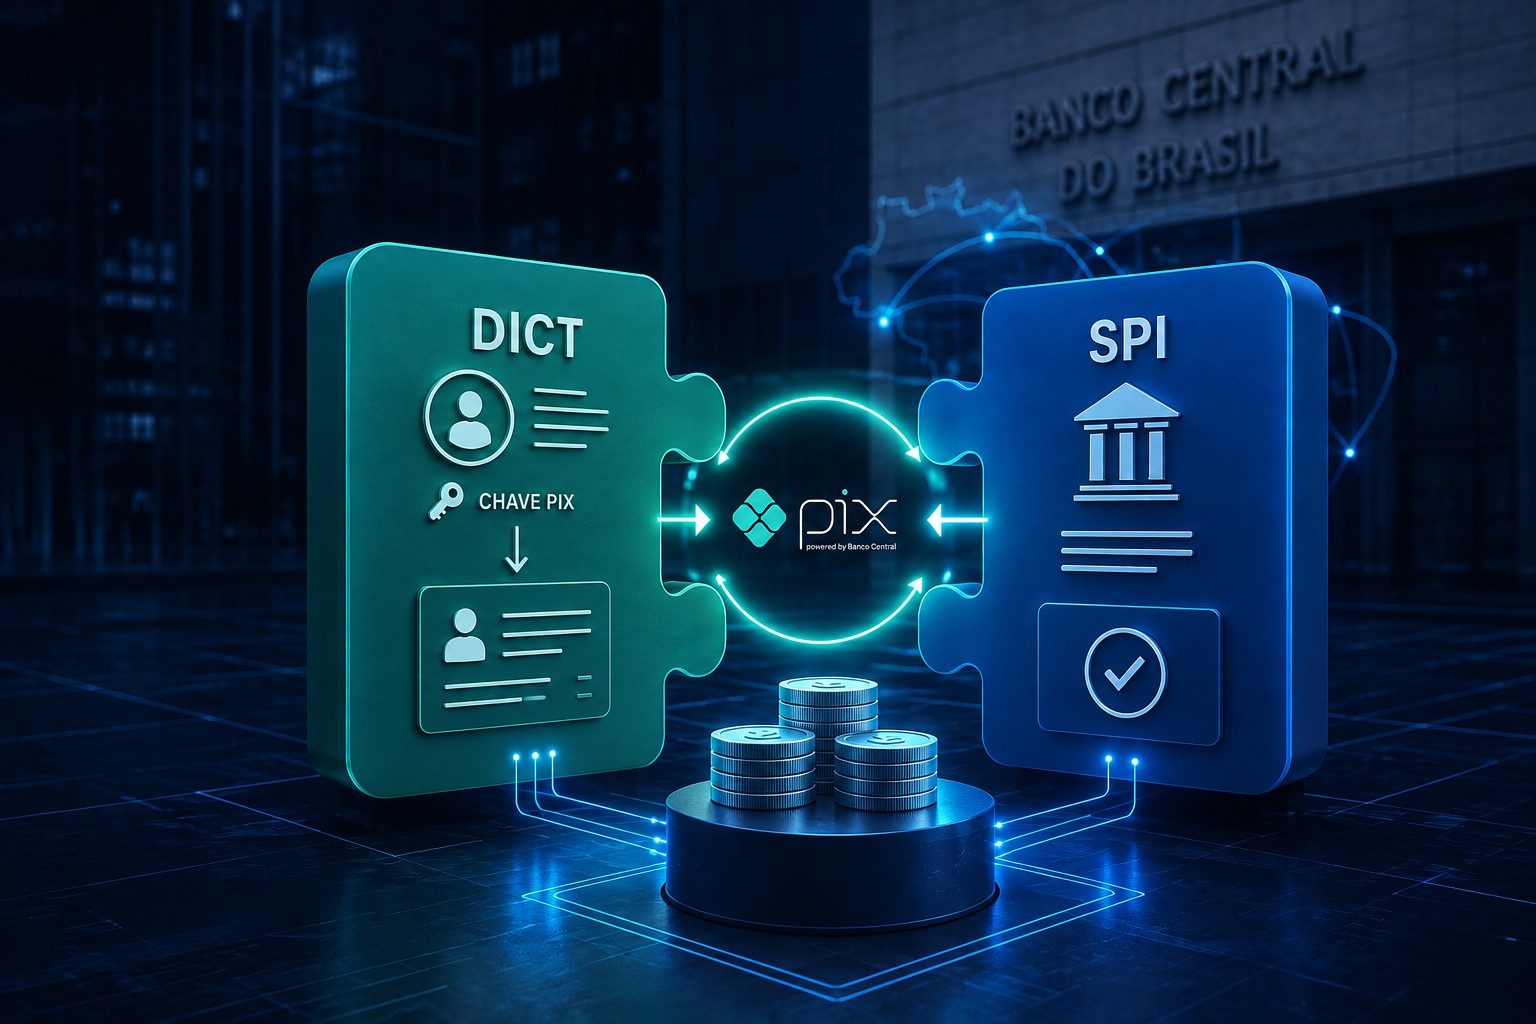
SPI and DICT are central components of the Pix infrastructure, but they serve different functions. For the user,
Automating e-Financeira delivery involves setting up a workflow capable of validating, digitally signing, encrypting, transmitting, and
BREEZE COMET is the name given by the Google Threat Intelligence Group (GTIG) to a financially motivated threat actor